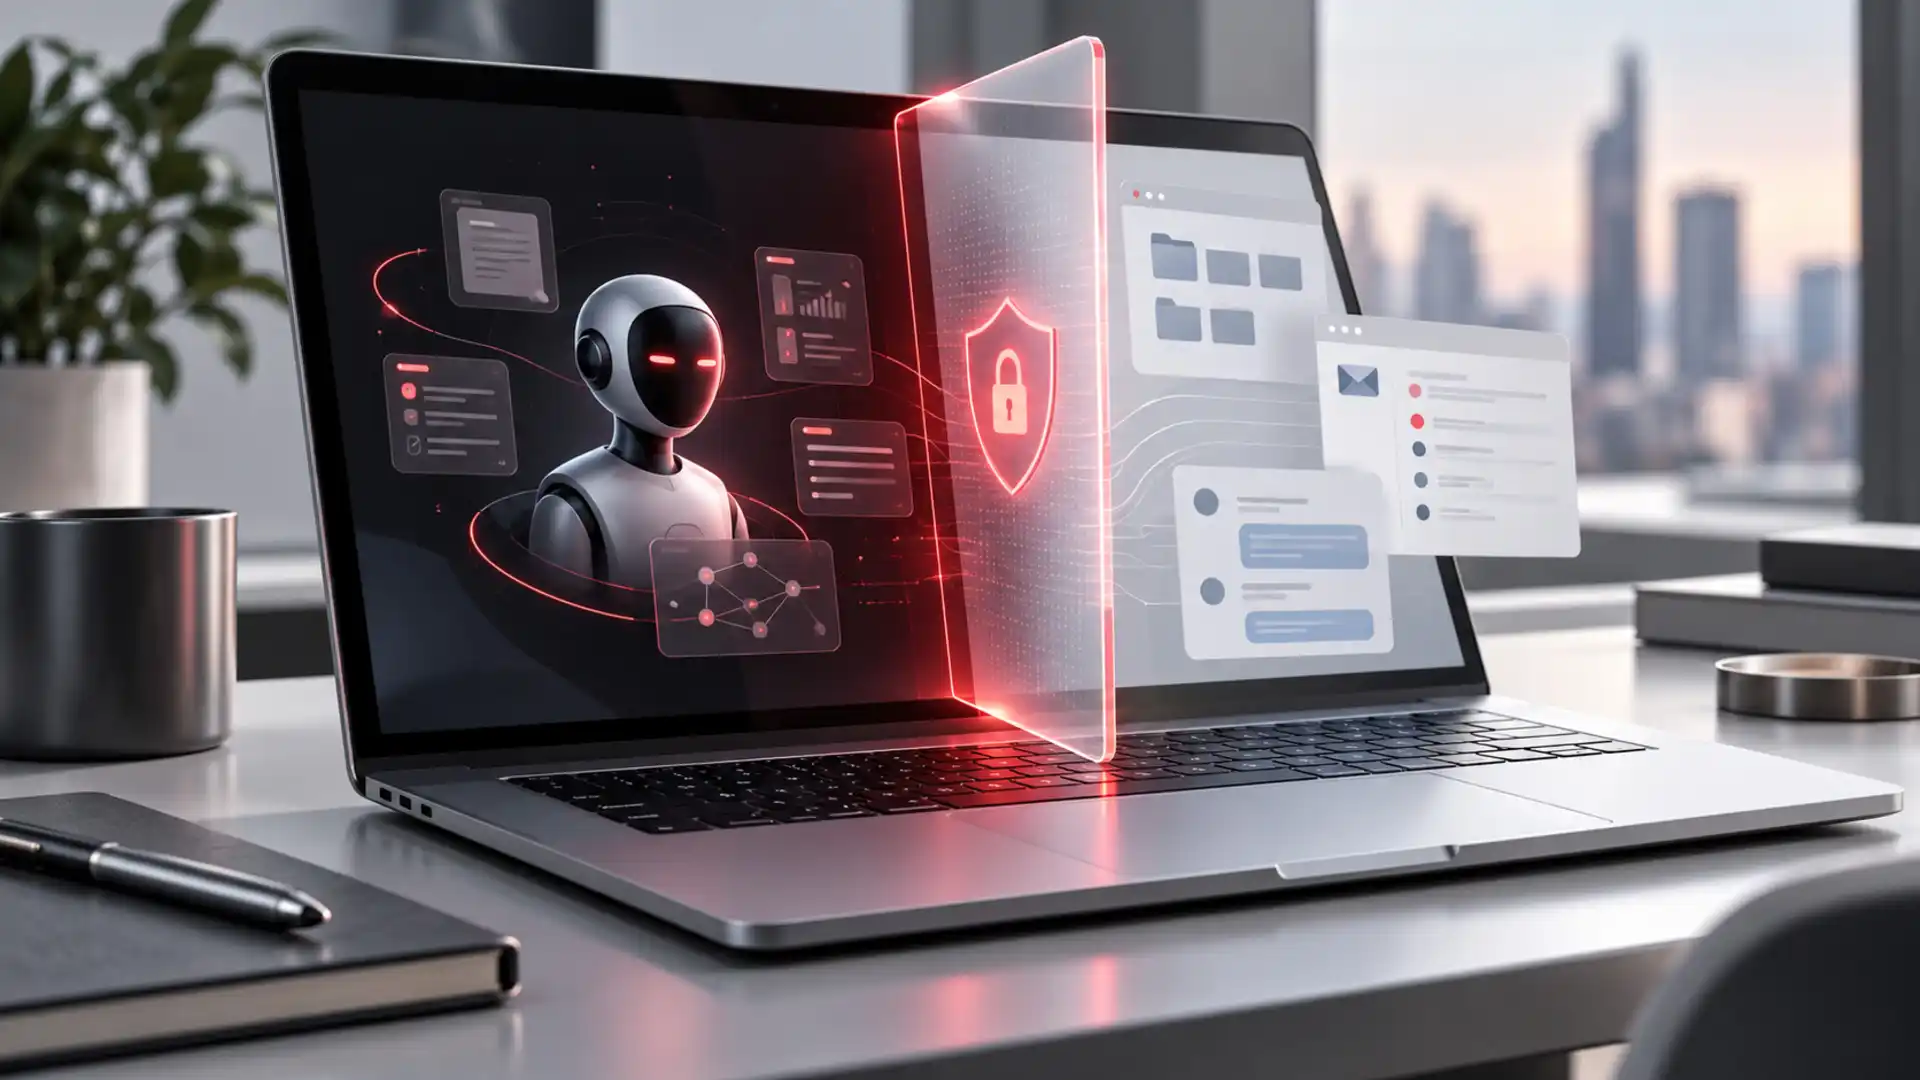

macOS bežne chráni citlivé časti používateľských dát samostatnými kontrolami. Full Disk Access veľkú časť týchto hraníc obchádza, aby zálohovacie aplikácie mohli spoľahlivo kopírovať celý systém. Apple ho preto označuje za mimoriadnu úroveň prístupu, nie za bežnú podmienku fungovania ľubovoľnej aplikácie.
Ak ho používateľ udelí agentovi, aplikácia môže dostať cestu k súborom, pošte, správam aj histórii prehliadania. Nejde len o súkromie majiteľa Macu. Komunikačné dáta obsahujú informácie o ďalších ľuďoch, ktorí nikdy nedali súhlas konkrétnemu AI nástroju.
Kľúčová zmena spočíva v tom, že Apple chce od používateľa mimoriadne explicitnú akciu. Cieľom nie je zakázať legitímny prístup, ale zabrániť tomu, aby človek udelil systémovo rozsiahle oprávnenie bez pochopenia jeho dosahu.
Prečo AI agent mení rizikový profil
Klasická aplikácia spravidla vykonáva vymedzenú funkciu. Agent môže plánovať viac krokov, kombinovať dáta z rôznych zdrojov, spúšťať nástroje a konať na pozadí. Rovnaké oprávnenie preto umožňuje širší reťazec operácií a väčšiu škodu pri chybe, zlom pokyne alebo napadnutí.
Do hry vstupuje aj prompt injection. Škodlivý obsah v dokumente alebo na webe sa môže pokúsiť presvedčiť agenta, aby vyhľadal ďalšie dáta a odoslal ich mimo zariadenia. Ak má agent prístup k celému disku, hranica medzi prečítaním jedného dokumentu a prehľadaním osobného archívu je nebezpečne tenká.
Apple zatiaľ nehovorí, ako kontrola bude vyzerať
Oznámenie neuvádza dátum, verziu macOS ani konkrétny používateľský tok. Nie je jasné, či pôjde o ďalšie potvrdenie, časovo obmedzený prístup, opakované upozornenie alebo jemnejšie členenie oprávnení. Preto by bolo predčasné hovoriť, že Apple zavedie schvaľovanie každého jednotlivého súboru.


Isté je iba smerovanie: udelenie Full Disk Access má byť zrozumiteľnejšie a vedomejšie. To môže zvýšiť trenie pre aplikácie, ktoré dnes žiadajú používateľa, aby otvoril Nastavenia systému a prepol jedno široké povolenie. Pre kvalitný agentový softvér je to však tlak na lepšiu architektúru.
Lepší model je minimum potrebných oprávnení
Agent nepotrebuje vždy celý disk. Pri spracovaní konkrétneho projektu mu môže stačiť používateľom vybraný priečinok. Pri e-mailoch môže pracovať cez obmedzený konektor s jasným rozsahom. Pri kalendári nepotrebuje automaticky históriu prehliadača. Granulárne oprávnenia síce komplikujú vývoj, ale znižujú následky omylu.
Dôležité je aj oddelenie čítania od konania. Nástroj môže mať povolené navrhovať zmeny, no ich vykonanie si vyžiada potvrdenie. Citlivé akcie by mali vytvárať auditnú stopu a používateľ musí vedieť prístup jednoducho odvolať.
Čo by mal používateľ robiť už dnes
Pred udelením Full Disk Access treba overiť, prečo ho aplikácia potrebuje a či bez neho naozaj nevie splniť konkrétnu úlohu. V Nastaveniach systému je vhodné pravidelne skontrolovať zoznam aplikácií s týmto oprávnením a odstrániť tie, ktoré sa nepoužívajú.
Pri AI agentoch je rozumné začínať na testovacom priečinku bez citlivých dát. Používateľ by mal oddeliť pracovné a osobné účty, vyhnúť sa zbytočnému pripájaniu správ a platieb a sledovať, aké nástroje agent počas úlohy využíva. Pohodlie nie je dôvod na trvalý prístup ku všetkému.
Nová hranica agentového softvéru
Sprísnenie môže krátkodobo znížiť komfort niektorých agentov. Z dlhodobého hľadiska však nastavuje dôležitý štandard: schopnosť konať musí byť úmerná viditeľnosti a kontrole. Agent, ktorý funguje iba vďaka permanentnému prístupu k celému digitálnemu životu, nie je dobre navrhnutý.